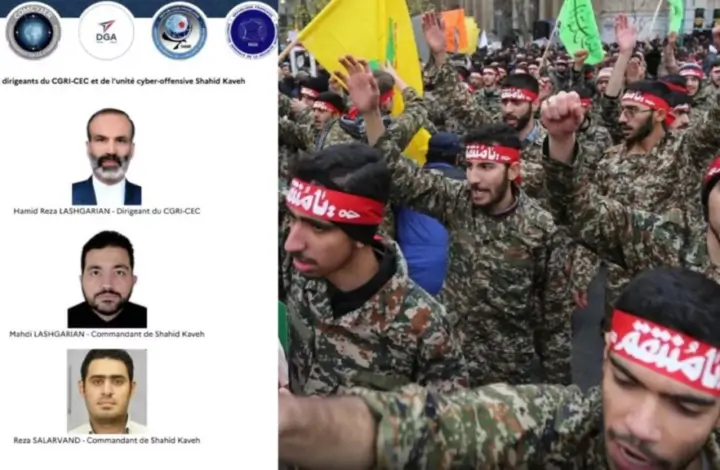
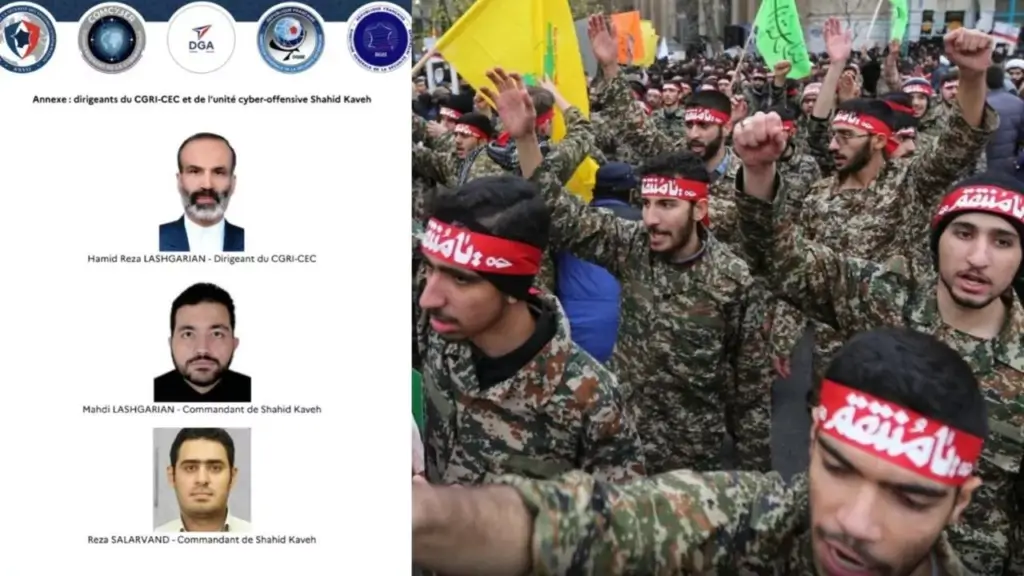
Autoritetet franceze kanë identifikuar tre personat që dyshohet se qëndrojnë pas sulmeve kibernetike ndaj rreth 700 kompanive të vogla dhe të mesme në sektorin e shpërndarjes së produkteve ushqimore në Francë. Sulmet, të njohura si “sulmet ndaj frigoriferëve”, dyshohet se janë organizuar nga një njësi iraniane e lidhur me Gardën Revolucionare të Iranit, e njohur si Shahid Kaveh.
Sipas hetimeve të shërbimeve franceze të kundërzbulimit dhe inteligjencës së jashtme (DGSE), personat e identifikuar janë Reza Salarvand, Mahdi Lashgarian dhe Hamid Reza Lashgarian. Ky i fundit drejton Qendrën Informatike të Gardës Revolucionare iraniane dhe dyshohet se ka pasur rolin kryesor në organizimin e operacionit.
Deri më tani, kjo njësi ishte e njohur kryesisht përmes emrave të ndryshëm që përdorte në internet, si CyberAveng3rs, Soldiers of Solomon, Mr. Soul dhe Cyber Isnaad Front. Ajo komunikonte gjithashtu përmes një platforme online të quajtur CyberbanNews.
Sipas inteligjencës franceze, këto grupe përdoren nga Irani për të marrë publikisht përgjegjësinë për sulmet kibernetike. Objektivat kryesore kanë qenë Izraeli dhe Shtetet e Bashkuara, por në shënjestër kanë përfunduar edhe Franca dhe vende të tjera evropiane.
Hetimet tregojnë se njësia Shahid Kaveh ka kryer sulme ndaj pajisjeve dhe sistemeve industriale, me qëllim dëmtimin ose marrjen e kontrollit të tyre. Një nga operacionet e para të identifikuara nga autoritetet franceze daton në nëntor të vitit 2023, kur hakerët sulmuan kompaninë izraelite Unitronics, e cila prodhon sisteme të kontrollit industrial që përdoren edhe në Evropë dhe SHBA.
Në mars dhe prill të vitit 2026, të njëjtët hakerë morën përgjegjësinë për një tjetër fushatë të gjerë sulmesh kundër interesave izraelite dhe amerikane. Këtë herë, objektiva ishin disa sisteme industriale, përfshirë edhe pajisje frigoriferike të prodhuara nga kompani izraelite.
Sipas autoriteteve franceze, sulmet ndaj këtyre pajisjeve në Evropë kishin një qëllim të dyfishtë: dëmtimin e sistemeve me origjinë izraelite dhe krijimin e problemeve ekonomike e sociale në vendet ku ndodhën sulmet. Në Francë, kjo situatë rriti shqetësimin për pasojat që mund të sillnin ndërprerjet dhe dëmtimet në sektorin e shpërndarjes së ushqimeve.
Hetimet kanë zbuluar gjithashtu se që prej qershorit 2024, grupi dispononte programe kompjuterike që i lejonin të identifikonte, të hynte dhe të merrte kontrollin e pajisjeve industriale të prodhuara nga kompani të njohura si Schneider Electric në Francë, Siemens në Gjermani dhe Rockwell në Shtetet e Bashkuara.
Nuk është hera e parë që Franca përballet me sulme kibernetike që dyshohet se lidhen me Iranin. Më parë, autoritetet franceze kishin identifikuar një tjetër njësi të Gardës Revolucionare, të njohur si Shahid Shoostari, e cila përdorte edhe emrat Iliyanet dhe Emennet Pasargad.
Kjo njësi është lidhur me sulmin ndaj revistës satirike franceze Charlie Hebdo në vitin 2020. Në vitin 2021, një grup që prezantohej si organizatë iraniane kundër regjimit, me emrin Lab Dookhtegan, mori përgjegjësinë për këtë sulm.
Në janar të vitit 2023, Charlie Hebdo u bë sërish objekt i një sulmi kibernetik. Revista pritej të publikonte karikaturat fituese të një konkursi kushtuar Ali Khameneit, udhëheqësit suprem të atëhershëm të Iranit. Konkursi ishte organizuar në mbështetje të protestave në Iran dhe të grave që kundërshtonin regjimin.
Hakerët iranianë arritën të hynin në sistemet e revistës, të sulmonin dyqanin e saj online dhe të vidhnin të dhënat e ruajtura në bazën e informacionit.
Identifikimi i drejtuesve të Shahid Kaveh përbën një zhvillim të rëndësishëm për autoritetet franceze, të cilat po hetojnë gjithnjë e më shumë rolin e grupeve të lidhura me Iranin në sulmet kibernetike ndaj kompanive dhe institucioneve evropiane.